
央行数字货币的密钥到底怎么管的?丢了、泄露了会怎样
央行数字货币的密钥,是整套系统安全的命脉。它决定了每一分钱能不能被伪造、篡改或追踪。我在这条线上做了几年,最深刻的感受是:密钥管理比算法本身更决定安全性。
很多人以为密钥就是一串随机数字,实际远没那么简单。央行数字货币采用分层密钥体系,根密钥只在物理隔离的硬件安全模块中生成和销毁,从不离开那个房间。各级子密钥由根密钥派生央行数字货币的密钥,每一层都有独立的权限边界,即使某一级泄露,影响范围也被严格限制在当层之内。
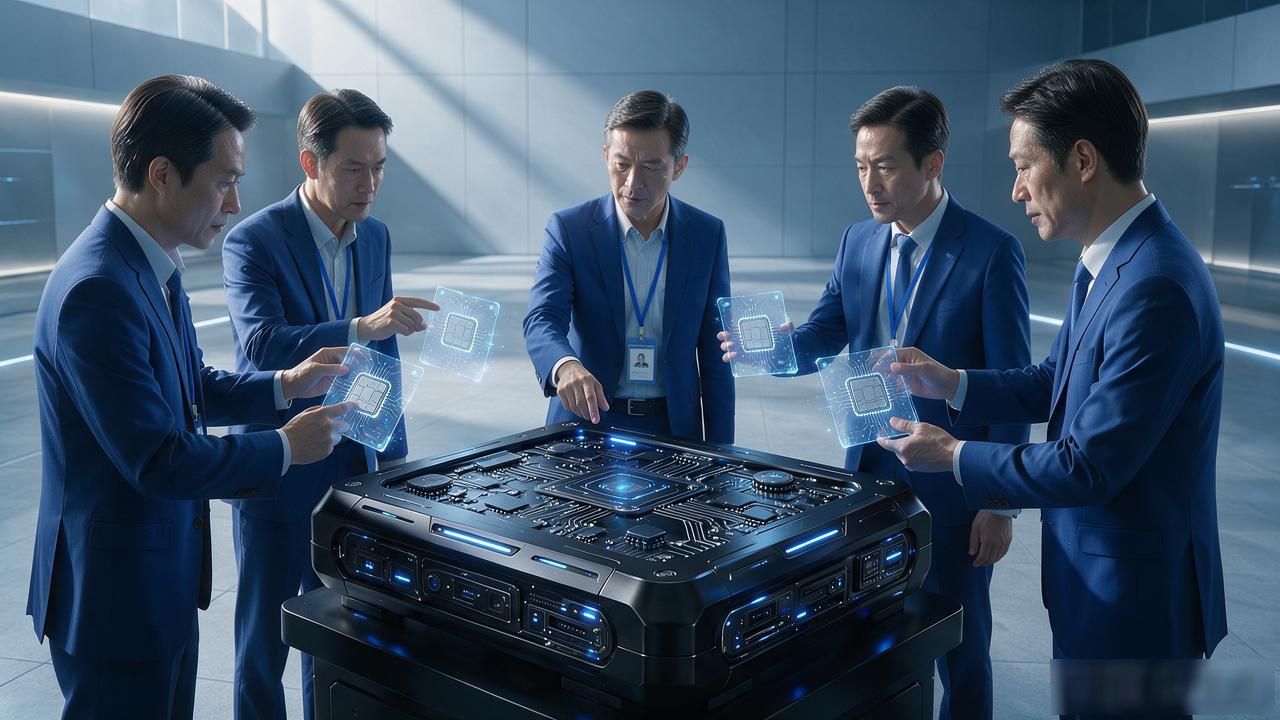
密钥的离线存储是最关键的环节。根密钥的制作采用多人协同机制,没有任何单个人能独立完成。生成过程需要至少五名授权人员同时在场央行数字货币的密钥到底怎么管的?丢了、泄露了会怎样,各自持有碎片,凑齐才能拼出完整密钥。这套设计的核心逻辑是:把"信任一个人"变成"信任一个流程",让内部作恶的门槛高到不现实。
日常交易中,用户端使用的是轻量级密钥对,签一笔交易只需毫秒级运算,完全在终端芯片内完成。央行侧的验签密钥则部署在分布式节点上,任何一笔转账都要经过至少三个独立节点的交叉验证。这样即使某个节点被攻破,攻击者也拿不到完整的验签能力,交易不可篡改的信任链就保住了。
最让人揪心的场景是密钥轮换和灾难恢复。密钥不可能永远用同一把,定期轮换是铁律,但轮换过程中新旧密钥必须平滑衔接,不能出现"真空期"。我们模拟过极端情况:某数据中心整体损毁,根密钥碎片全部丢失。预案是启动异地冷备,由不同城市的保管组按序激活,整个恢复窗口控制在四小时以内。
